


Resumo
- O recurso Meta Muse, que permitia compartilhar conversas no chat da Meta, foi pausado após a descoberta de quase 7 mil links de conversas expostos na internet.
- A falha de segurança permitia acessar desde o assunto do chat até páginas inteiras com potenciais dados sensíveis, incluindo contratos com nomes e valores, planilhas e calendários internos de empresas.
- A Meta afirmou que pausou o recurso enquanto ajusta a segurança e que a descoberta é de interesse do seu Programa de Recompensa por Bugs para “aprimorar o produto”.
O agente de IA Muse expôs quase 7 mil conversas na internet devido ao recurso de compartilhamento. A falha de segurança foi descoberta pela empresa de segurança digital Claroc e informada à Meta, que suspendeu a ferramenta. As URLs deveriam conter apenas trechos de conversas e arquivos, mas a segurança frágil permitia acessar desde o assunto do chat até páginas inteiras com potenciais dados sensíveis.
O caso foi noticiado pelo site Ars Technica, que cobrou uma posição oficial. Em nota, a Meta afirmou que a descoberta é de interesse do seu Programa de Recompensa por Bugs e que situações do tipo são importantes para “aprimorar o produto”. A companhia de Mark Zuckerberg informou que pausou o recurso enquanto não realiza ajustes.
Recurso “inocente” acaba expondo dados sensíveis

O link para mandar um documento para o seu colega de trabalho é um dos recursos mais utilizados na rotina de quem lida com ambientes digitais. Seja um calendário, um texto escrito em serviços como Google Docs ou mesmo apresentações de Power Point, é bastante comum recorrer à ferramenta. Serviços como o Google Drive costumam conter algumas camadas de segurança, como autenticação via login e senha.
O Meta Muse só compartilha conversas e arquivos dessa maneira. A interação é publicada como uma página aberta pronta para ser enviada, que pode ser vista por qualquer pessoa com o link em mãos. Além disso, é possível achar essas páginas por meio de um título simples, baseado no tema da conversa. Isso porque as URLs ficam disponibilizadas no domínio público cf.metaaiusercontent.com.
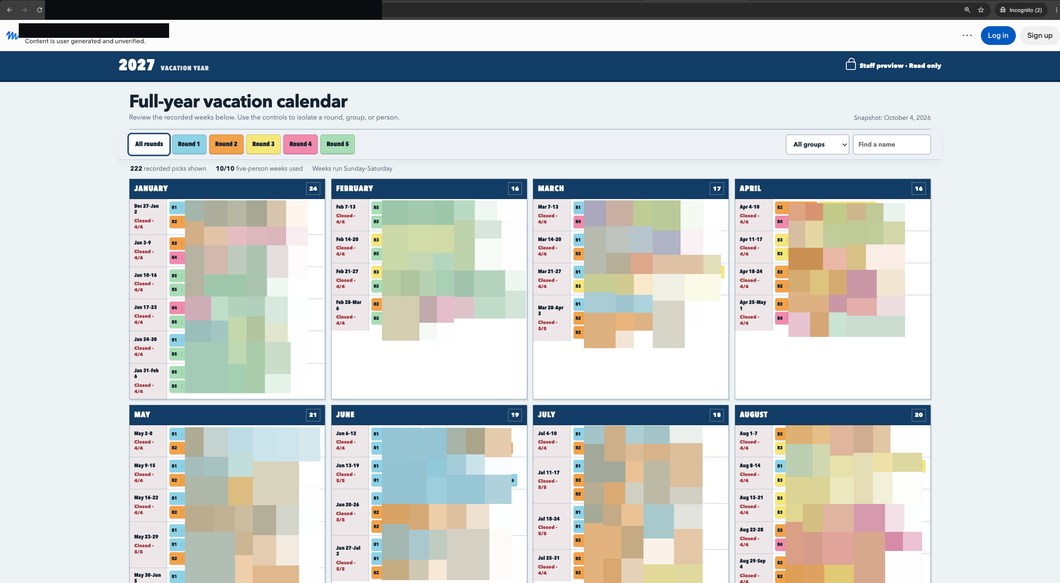
Entre os exemplos de dados expostos estão desde contratos com nomes e valores até planilhas e calendários internos de empresas reais. Segundo a Claroc, apenas algumas centenas desses quase 7 mil links foram analisados, o que já seria suficiente para mostrar o tamanho do problema.
Vale lembrar que a Meta anunciou o Muse tendo a privacidade como um dos pilares ao utilizar máquinas virtuais próprias para cada usuário, evitando que a própria empresa tivesse acesso às interações.
Recurso continuou ativo após a descoberta do problema

O aviso foi enviado à Meta em 8 de outubro. Desde então, a equipe da Claroc afirma ter acessado o material mais uma vez, no dia 18, quando ainda foi possível encontrar novas URLs de conversas com o Muse. Além do levantamento em si, a Claroc também sugeriu algumas medidas de segurança.
A Meta só afirmou ter pausado novos compartilhamentos nesta terça-feira (20/10), após questionamento do portal Ars Technica. Portanto, foram pelo menos 12 dias em que a funcionalidade continuou disponível.
Vale lembrar que, por enquanto, o Meta Muse só está disponível nos Estados Unidos e no Canadá, e ainda não há previsão de chegada em outros mercados como o Brasil.
Muse: agente de IA da Meta expôs contratos e planilhas na internet
Fonte: Tecnoblog